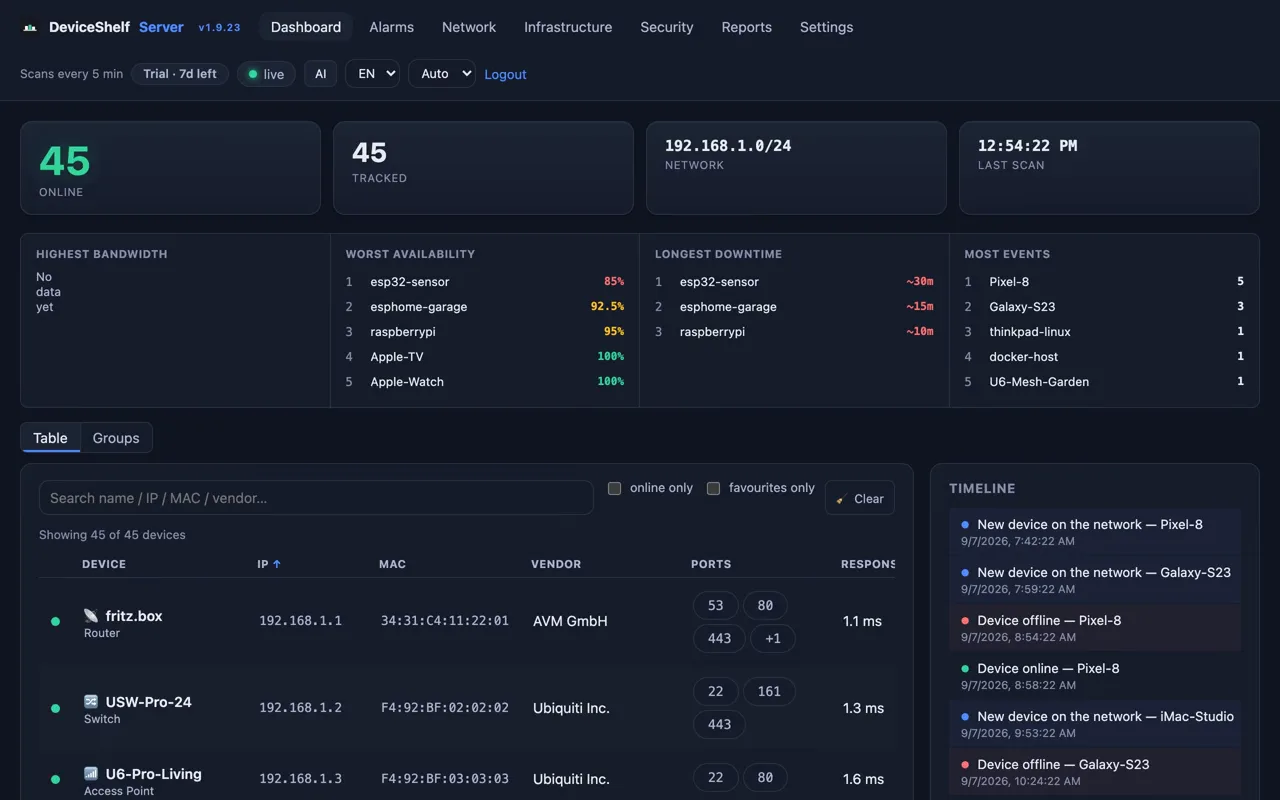
你想知道的东西,散在四个工具里。
路由器页面查地址,终端敲 arp,网站查厂商,再用扫描器看端口。一台设备,四个地方。
面向 macOS、Windows 和 Linux 的网络扫描器
IP 地址、主机名、厂商、设备类型、开放端口、可用性和风险。DeviceShelf 自动查明,集中在一处。
不用信用卡、不用账号,一切都留在你的电脑上。试用结束后一次性支付 59 欧元,不订阅。
macOS · Windows · Linux · iOS · Android · 服务器 24/7 · 面向 AI 代理的 MCP
路由器页面查地址,终端敲 arp,网站查厂商,再用扫描器看端口。一台设备,四个地方。
192.168.1.31 上的 android-8f2c,看不出它是扫地机器人、门铃,还是根本不属于你的东西。
这些工具没有一个会告诉你某个服务上周是不是就开着,或者设备上一次在线是什么时候。
DeviceShelf 把这些信息汇总到同一个视图里,就在你本机上。扫一次,之后它会持续记录变化。
应用内实录
扫描
点一下扫描就够了。每台响应的设备都会带着名称、类型和开放端口出现在列表里。
识别
详情面板汇集这台设备的各种网络信号,AI(用你自己的密钥)据此判断它是什么、扮演什么角色,并说明判断依据。
监控
下行是绿色,上行是紫色。图表随网络实时跳动,一眼就能看出是哪台设备占满了线路。
历史
打开任意设备就能看到它的记录:30 天可用率、延迟曲线,以及每次掉线的起止时间和时长。
在应用内录制,使用演示网络。
更多应用界面,点击放大。


为 AI 代理而建 · MCP
7×24 小时服务器版支持 Model Context Protocol。连接 Claude、Cursor、VS Code、Windsurf、Cline 或 Gemini CLI,用平常的话提问:网络里有什么、夜里发生了什么变化、NAS 为什么不响应、哪块磁盘会先满。37 个工具基于你自己的扫描数据、在你自己的机器上作答。
包含在每份许可证和 7 天试用中。默认关闭,未开启操作权限时为只读。
AI · 可选
一台设备只看得到 MAC 地址和一个开放端口?让 AI 根据网络信号说出它是什么。它还能用大白话概括你的整个网络,讲清哪里有风险、为什么有风险,并把安全发现变成一步一步的修复方案。这一切都基于你真实的扫描数据,而不是一份通用清单。
自带密钥,AI 完全可选。你的提示词不会经过我们的服务器,而是从你的设备直接发给你选定的服务商。想完全离线?用 Ollama 跑一个本地模型就行。
每个 AI 功能的指令文本都可以自己改写,25 个开关决定发送出去的设备信息。全部关掉,设备的任何特征都不会离开这台机器。
你不必绑定任何一家 AI 服务商,随时可以在设置里更换。
默认即私密
一次扫描会列出你家里或办公室的每一台设备,这不是随便给人看的东西。DeviceShelf 把它留在你的设备上。除非你自己打开某项云功能,否则什么都不会离开。
每一次扫描结果都只保存在你的设备上。没有 DeviceShelf 云,也没有中央数据库。你的扫描数据不会被上传到任何地方。
不用创建账户就能使用 DeviceShelf。授权只认购买时的邮箱;扫描数据始终留在采集它的那台设备上。
没有统计分析,不偷偷回传,也没有所谓的匿名指标。应用不会上报你扫描了什么、发现了什么,甚至不会上报你打开过它。
你的授权通过 ed25519 签名在本地验证——没有授权服务器,没有在线激活,没有定期签到。即使完全离线也照常可用。
只有当你开启某项功能或运行在线工具时数据才会外发:AI(发往你的服务商)、Fingerbank 查询、WAN-IP 信息、测速与跃点定位(Cloudflare 与 RIPE NCC),或你自行配置的 Webhook。一切默认关闭,且标注清晰。
默认扫描是非侵入式的 TCP 连接探测:只看不动,不发起任何攻击。深度和节奏都由你决定,从快速过一遍到完整深度扫描都行。
设备识别
DeviceShelf 综合多种信号——MAC 厂商(OUI)、DNS、mDNS/Bonjour、NetBIOS、SNMP、UPnP、TTL、DHCP 指纹和开放端口特征——为每台设备标注类型,并给出对它最可能是什么的判断。
桌面与口袋
iOS 已上架 App Store · Android 直接下载
不是缩水的配套版——iOS 和 Android 应用运行的是与桌面端相同的扫描引擎。在家里或办公室四处走动,站在哪就从哪扫描。一份授权覆盖你拥有的每一台设备。
iOS & Android
原生的 iOS 和 Android 应用,自身就能扫描、识别和监控——无需桌面端。无论是查看朋友家的 Wi-Fi、办公室网络还是酒店的 LAN,站在它旁边就能搞定,再合适不过。
直接下载,我们就是这样交付的。我们不把 DeviceShelf 放上 Google Play:对于一款本地优先的工具,商店的审核门槛和 Google 对 Android 的掌控并不值得这样交换。它是同一个签名应用:7 天免费试用,然后激活你的许可证密钥。
像这样的直接下载正受到威胁:从 2026 年 9 月起,Google 计划封锁未经验证开发者的 Android 应用。 在 keepandroidopen.org 了解更多
自动更新,无需任何商店. 想让应用自我更新?把 DeviceShelf 添加到 Obtainium。它会盯着直接下载并为你安装新版本,无需商店账户,也没有追踪。 添加到 Obtainium
桌面、口袋、服务器
无界面的服务器版让同一套引擎不间断地跑着:可以放进 Docker、装成 Debian/Ubuntu 软件包、跑在 macOS 上,或作为 Windows 服务运行。它替你盯着在意的网络,一有变化立刻提醒。你现有的授权已包含这一版本。
桌面应用和手机应用可与服务器配对,在各自的界面中显示它的设备、历史和告警。服务器全天候采集,你面前的应用就是查看窗口。
启动后,在你的局域网内打开仪表盘,粘贴自动生成的令牌,并在浏览器中配置扫描、检查和告警。初次接触服务器版?请看服务器指南。
含服务器版 把 DeviceShelf 作为自托管、常驻的监控运行,支持 Docker、.deb 或 Windows 服务。打开服务器指南了解安装、令牌、告警和 MCP 设置。
想管理服务器本身,包括更新、Docker 和证书?这就是 ServerShelf ↗ 的用途。
功能
DeviceShelf 先对局域网做一次只读扫描,为每台设备补上名称和特征信号,再把结果转化为监控、报告和可落地的安全发现。
对准你的 Wi-Fi 或 LAN,点击扫描即可。一次快速、只读的 TCP 连接扫描在几秒内找出每一台有响应的设备,并在每次重新扫描时保持列表更新——无需配置、无需代理、无需登录路由器。它还会指出普通列表看不出的问题:两台设备共用一个 IP 地址、DHCP 地址池快要用完、以及落在地址池里的固定地址。
多张网卡?选择多个适配器(Wi-Fi、以太网、VLAN),DeviceShelf 会把它们汇入一份合并的设备列表。一个「显示所有适配器」开关能揭示其他扫描器隐藏的接口:VPN、VirtualBox、Hyper-V 和 Docker 网桥。
远不止一份 IP 列表。DeviceShelf 会自动解析出厂商(MAC OUI)、主机名(DNS、mDNS/Bonjour、NetBIOS)、操作系统(TTL、DHCP 指纹)以及设备类型——路由器、电脑、手机、打印机、摄像头、NAS、IoT。
面向整个网络、按优先级排序的风险报告:暴露的危险服务(Telnet、RDP、ADB、Docker API、Redis…)、默认凭据检查、弱 TLS、已知 CVE 提示以及摄像头/隐私警示——每一项都附带修复方案和 0–100 的风险评分。
逐设备枚举开放的 TCP/UDP 端口,并进行服务识别与横幅抓取。Quick、Standard、Deep(1–1024)和 Full(1–65535)四档配置,再加上慢速/普通/激进的时序——彻底还是快速,由你决定。
后台轮询追踪哪些设备进入或离开,一旦有未知设备出现在你的 Wi-Fi 里就立刻通知你。逐设备的可用性历史,含在线时长与延迟:非常适合发现入侵者或不稳定的设备。提醒通过电子邮件、推送或 webhook 送达,并遵守免打扰时段和维护窗口。同样的检查还会盯着你的互联网线路、DNS 名称、TLS 证书和域名注册,在到期之前提前提醒。
查看每台设备的实时吞吐量,让你弄清此刻究竟是谁在占用线路。一眼找出那个流媒体盒子、正在占满上行带宽的备份任务,或是那个话痨般的 IoT 小玩意。
对任意设备深入挖掘:TLS 评级与证书检查、SSH 密钥指纹、SMB 共享枚举、UPnP 型号/序列号、SNMP 系统信息,以及对常见管理路径的 nmap 式 HTTP 枚举。
看到真实布局,而不只是一份列表。DeviceShelf 通过 SNMP 读取 LLDP/CDP 和交换机的桥接表,判断每台设备接在哪个交换机端口上,并绘制路由器与交换机之间的连线。
把路由器、交换机和接入点指向 DeviceShelf,在应用内直接读取它们的日志:一个本地 syslog 接收器(UDP/TCP,RFC 3164/5424)。没有云端收集器;日志永远不离开你的局域网。
带统计的 Ping、实时 traceroute、DNS 查询、连通性检查和内置测速(延迟、下载、上传)。日常网络工具,不用再打开另外四个应用。
在设备列表里轻点一下,即可直接唤醒兼容的机器。无需起身,就能唤醒 NAS、台式机或媒体服务器,非常方便。
将设备列表导出为 JSON 或 CSV,或生成一份带样式、可分享的 HTML 报告。可为每台设备添加自定义名称、备注和类型覆盖——它们会在多次扫描间保留。可选的本地 API 和 webhook 让你把 DeviceShelf 接入自己的工具链。
每台设备都记录购买日期、保修截止、序列号和位置,并在桌面应用与服务器之间同步。DeviceShelf 会在保修到期前按你选定的天数提前提醒。打印一张二维码标签纸,贴在每台设备上,用手机应用扫一下就能直接打开这台设备。二维码里不含 MAC 地址,只有一个不透明的标识。
7×24 小时服务器版支持 Model Context Protocol:连接 Claude、Cursor 或任何 MCP 客户端,用平常的话询问你的网络:“夜里发生了什么变化?”“为什么连不上 NAS?”“哪块磁盘会先满?”。37 个工具,严格本地,未开启操作权限时为只读。
每个 AI 功能的指令文本都能在设置里改写,用任何语言都行,一键即可恢复我们的版本。下面列出可能发送出去的每一项设备信息——共 25 项,各有开关,并显示你的设备实际会发送的值。全部关掉,设备信息就不会离开这台机器。预览会在请求发出前把它完整显示出来。
一切都在你的设备上运行并留在本地。无需账户、无需注册、零遥测、无分析。你的授权通过 ed25519 签名离线验证——绝不会回连服务器。
价格
一次付费,永久拥有。无订阅,无月费。一份授权覆盖你的所有设备——桌面端与移动端。AI 使用你自己的服务商密钥,因此没有额外费用,也不绑定任何服务商。 价格与网络中的设备数量无关,九台和九百台一个价。
请注意:DeviceShelf 扫描的是设备当前连接的本地网络。请在你想检查的 Wi-Fi/局域网里运行它,并且只扫描你自己拥有或获得许可的网络。
€59 一次付清,含增值税。v1 归你所有,每个 1.x 更新都包含在内。
包含完整的 v1 套装:桌面端、iOS 和 Android 应用,以及 24/7 服务器版。用你自己的服务商密钥即可启用 AI。
适合家庭网络、高级用户、homelab 和 IT 专业人士。
14 天退款保证,绝无订阅。
下载 7 天免费试用版Shelf Bundle: DeviceShelf + ServerShelf,一次付清,含增值税。 €89 →
公司或 MSP 缺少某个特定功能? 商业与赞助功能
实话实说
请在购买前读一读这段。它能为我们双方省下一次退款。
所有核心功能在三大桌面平台上都能用。少数抓包和 Wi-Fi 功能取决于操作系统:
| 功能 | macOS | Windows | Linux |
|---|---|---|---|
| 网络扫描与设备发现 | ✓ | ✓ | ✓ |
| 开放端口与安全报告 | ✓ | ✓ | ✓ |
| AI 设备识别与对话 | ✓ | ✓ | ✓ |
| 深度探测(TLS、SSH、SMB、HTTP) | ✓ | ✓ | ✓ |
| Traceroute、ping、DNS、测速、Wake-on-LAN | ✓ | ✓ | ✓ |
| 快照、收藏、标签、导出 | ✓ | ✓ | ✓ |
| 每台设备的实时带宽 1 | ✓ | ✓ | ✓ |
| 被动 DHCP 指纹 1 | ✓ | — | ✓ |
| 扫描附近 Wi-Fi(SSID、信号) 2 | ✓ | — | — |
在桌面之外,一个无界面的 24/7 服务器版在 Linux/Windows/Docker 上运行同一套引擎:持续监控,无图形界面。 服务器指南 →
7 天免费试用,无需账户,无需信用卡。macOS 已公证;Windows 与 Linux 未签名(你可以在隐私页面核验一切)。
| x86-64 · amd64 | ARM64 | |
|---|---|---|
| .deb Debian/Ubuntu | 下载 | 下载 |
| .rpm Fedora/openSUSE | 下载 | 下载 |
| AppImage 任意发行版 | 下载 | 下载 |
Debian/Ubuntu 与 ARM:.deb · Fedora/openSUSE:.rpm · 任意发行版:AppImage。Raspberry Pi / ARM 请选 arm64。
curl -fsSL https://downloads.deviceshelf.app/apt/key.gpg | sudo gpg --yes --dearmor -o /usr/share/keyrings/deviceshelf.gpg
echo "deb [signed-by=/usr/share/keyrings/deviceshelf.gpg] https://downloads.deviceshelf.app/apt stable main" | sudo tee /etc/apt/sources.list.d/deviceshelf.list
sudo apt update && sudo apt install deviceshelfsudo curl -fsSL -o /etc/yum.repos.d/deviceshelf.repo https://downloads.deviceshelf.app/rpm/deviceshelf.repo
sudo dnf install deviceshelf无图形界面:作为后台服务安装在 Windows Server / Windows 11、Docker 或 Debian/Ubuntu/Fedora 上。同一套引擎,持续监控,仪表盘与 API。
服务器版:下载与设置 →📱 iOS 已上架 App Store;Android 提供直接的 APK 下载。
在你的第一周里收到一个简短的上手系列,之后只发送偶尔的版本资讯。确认式订阅,一键退订。不追踪邮件的打开或点击。
常见问题
先弄清它是什么。DeviceShelf 会为每个 IP 显示 MAC 地址对应的厂商、主机名、设备类型和开放端口。多数情况下,这个"入侵者"其实是打印机、扫地机器人或电视。如果还是不清楚,AI 会根据网络信号说出它是什么。如果它确实不该在你的网络里:改掉 Wi-Fi 密码,重新扫描,并让监控保持开启,下次它一出现你就能立刻知道。
存在本地,就在运行扫描的那台设备上。没有 DeviceShelf 云端,也没有账户——你的扫描数据绝不会被上传到任何地方。你可以随时自行将它导出为 JSON、CSV 或 HTML 报告。
不会——默认情况下没有任何东西离开你的设备。DeviceShelf 只在你的本地网络中发送扫描流量——除非你明确使用某项在线功能,否则不会有数据进入互联网:AI(发往你提供密钥的那家服务商)、Fingerbank 设备查询(fingerbank.org)、WAN-IP 信息与内置测速(Cloudflare)、用于 WAN 信息和 Traceroute 跃点的 IP 定位(stat.ripe.net,RIPE NCC),或你自行配置的 Webhook。无分析、无回连、无遥测。
扫描你拥有或管理的网络是完全正常的,而 DeviceShelf 的默认扫描是轻量、只读的 TCP 连接探测——它观察而非攻击。请只扫描你有权扫描的网络。
DeviceShelf 面向想要一款本地运行、无账户、无遥测、无订阅的桌面和手机扫描器的用户。Fing 有自己的应用生态和订阅方案;DeviceShelf 专注于本地网络可见性、离线授权和一次性付费。
可以——而且 AI 完全可选;扫描器在没有它的情况下也能完整工作。填入你的 Anthropic / OpenAI / OpenRouter / Mistral / Groq / Gemini 密钥,或在本地运行 Ollama 以实现完全离线的 AI。你的提示词始终直接从你的设备发往你选定的服务商。
可以:7×24 小时服务器版(自 1.5.3 起)内置本地 MCP 服务器。任何支持 MCP 的客户端(Claude Desktop 和 Code、Cursor、VS Code、Windsurf、Cline、Gemini CLI)都能查询你的设备清单、告警、风险评分、可用性和基础设施历史,共 37 个工具。开启操作权限后,它还能执行 ping、DNS 和 traceroute,评估设备的 TLS,读取其 SSH 主机密钥并唤醒机器,始终限定在你自己的子网内。严格本地,默认关闭,包含在每份付费许可证中。见连接指南。
一个许可证 = 一位注册用户。许可证属于购买者本人,并与结账时使用的邮箱绑定,不可在多人之间共享。你可以在自己拥有的每一台 Mac、PC、Linux 机器、iPhone 和 Android 设备上使用同一个密钥。
有——7 天免费试用,功能完整,无需信用卡。试用结束后只需一次性支付 €59。永不订阅。
会。你的购买归你所有;没有订阅,也没有什么需要续费。v1 会不断改进:每个 1.x 更新都带来新功能和修复,免费,而且只要操作系统允许,我们就会持续交付。没有软件能永远运行在每一个未来的操作系统上,但我们打算长期支持 v1。这里没有升级的跑步机:未来的 v2 会是一次重大的新世代,还在多年之后,并且是一次完全可选的付费升级——无论如何你都可以继续使用你的 v1。
14 天内无理由退款,包您满意。用你购买时所用的地址发邮件至 hello@deviceshelf.app。
桌面端:macOS、Windows 和 Linux。移动端:iOS 和 Android。同一套扫描引擎在各处运行,你的单份授权覆盖全部平台。
可以:无界面的服务器版是 DeviceShelf 的一部分。它在 Docker 中、通过 .deb,或在 Windows Server / Windows 11 上,无图形界面地提供持续、常驻的监控,适合你想全天候盯着的网络。它由你现有的许可证覆盖:同一把密钥,无额外费用。
可以。桌面应用和手机应用都可以与服务器版配对,显示它的数据,代替或并列于自己的扫描结果。在桌面应用中打开远程服务器,点击搜索(同一网络中的服务器会被自动发现),然后粘贴服务器的 API 令牌。接着在设备列表上方的来源选择器中选择该服务器:仅服务器设备或服务器 + 本地设备。设备、历史、告警、检查、监控、健康状态、Docker 和拓扑都会同步过来,告警也可以在这里确认。由服务器上报的设备在应用中是只读的:唤醒、端口扫描和连接仍只针对本地扫描,因为这些操作会从你的电脑发出,而不是从服务器发出。如果只想让服务器扫描,请在桌面设置中关闭自动扫描。详见服务器指南。
可以。面向团队、MSP 和注重隐私的企业,我们承接赞助式功能开发:定制报告、部署选项、集成和离线授权场景。它始终本地优先,没有遥测,也没有隐藏的云。请看商业与赞助功能页面,或写信到 hello@deviceshelf.app。
还在权衡?把 DeviceShelf 与 Fing、LanScan Pro、Advanced IP Scanner 和 Angry IP Scanner 做对比 →
需要 24/7 监控?把 DeviceShelf Server 与 Uptime Kuma、PRTG 和 Zabbix 做对比 →
联系我们
我们会阅读每一条消息,通常在一个工作日内回复。对于技术问题,应用内的 帮助 → 发送反馈 对话框会自动附上更多上下文。其他情况,用这张表单: