
Ejecuta tu propio servidor de monitorización de red
Instala la edición sin interfaz en un host Linux, Windows o Docker y DeviceShelf se convierte en un recolector local para descubrimiento de dispositivos, uptime/SLA, salud de la infraestructura, comprobaciones de servicios, heartbeats, alertas, informes, automatización por API, Prometheus y MCP. La misma licencia que el escritorio y el móvil.
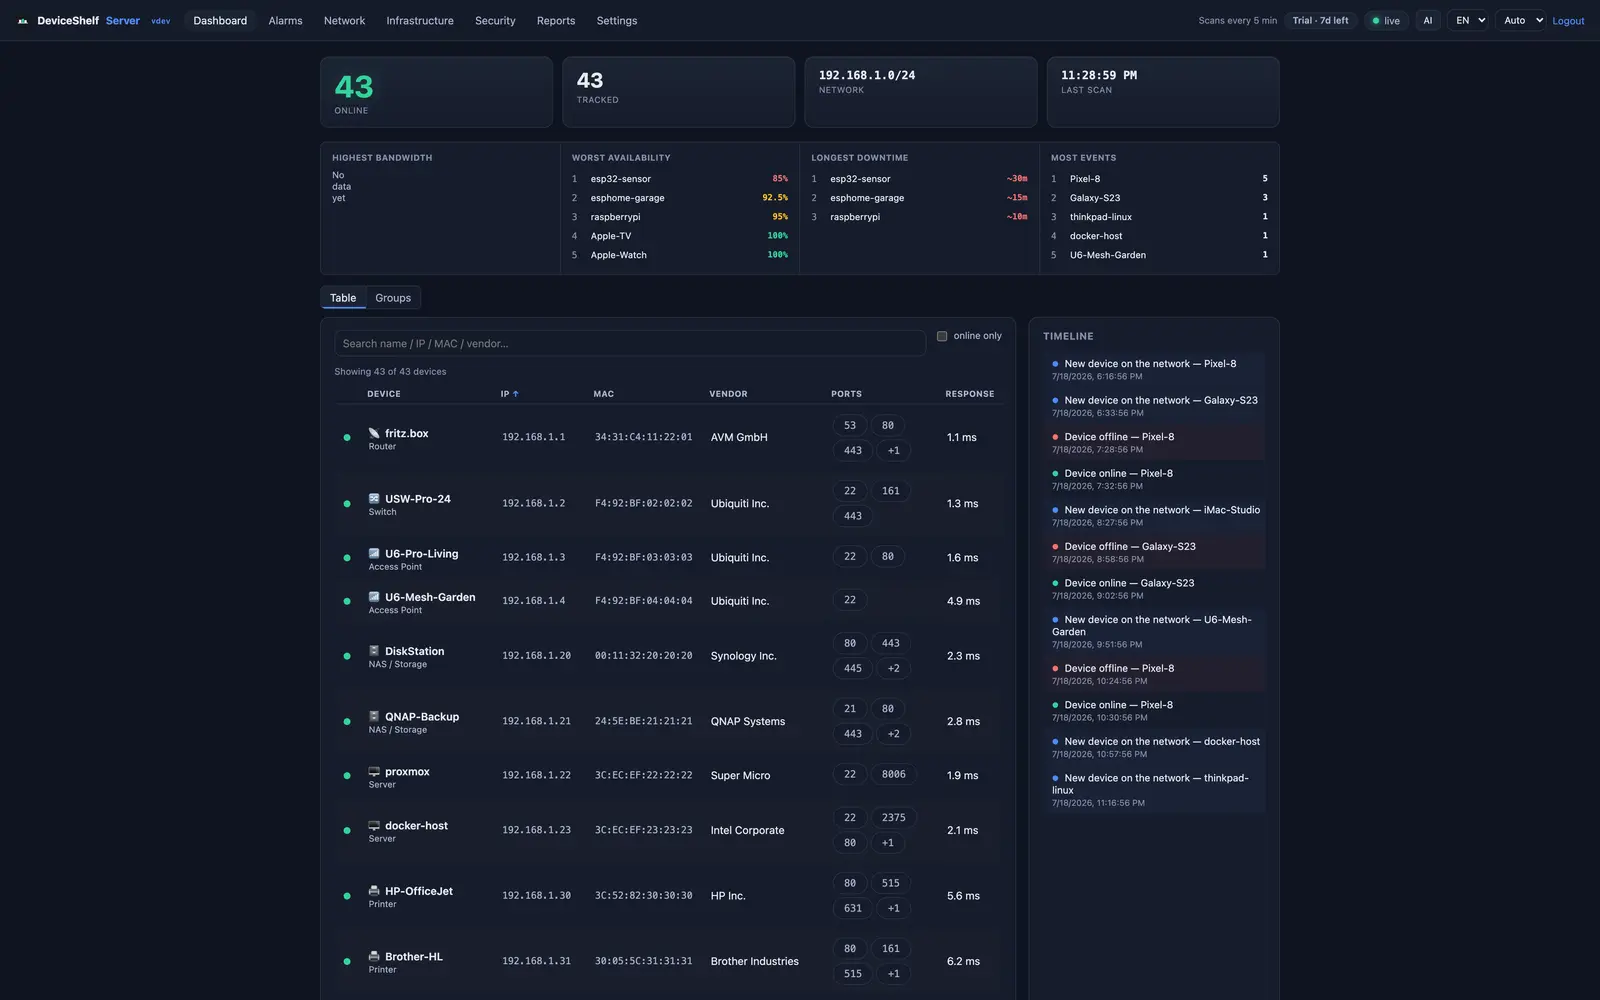
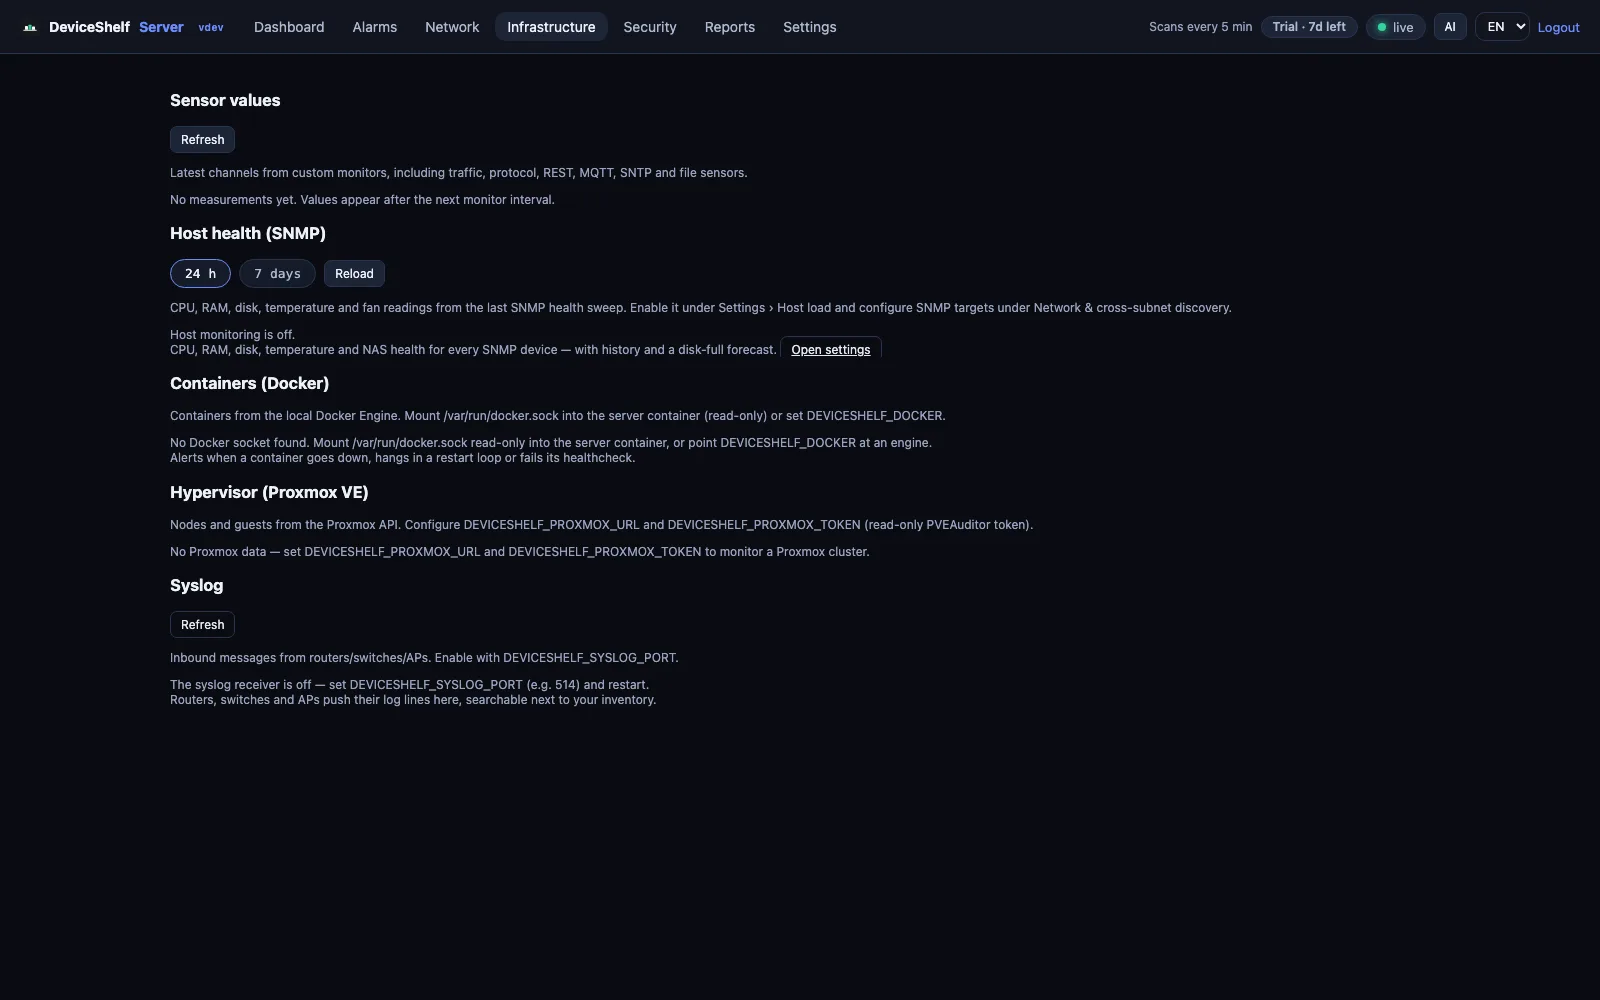
Qué hace la edición de servidor
Monitorización permanente
Corre sin interfaz 24/7 y sigue vigilando las redes que te importan — incluso con tu escritorio apagado.
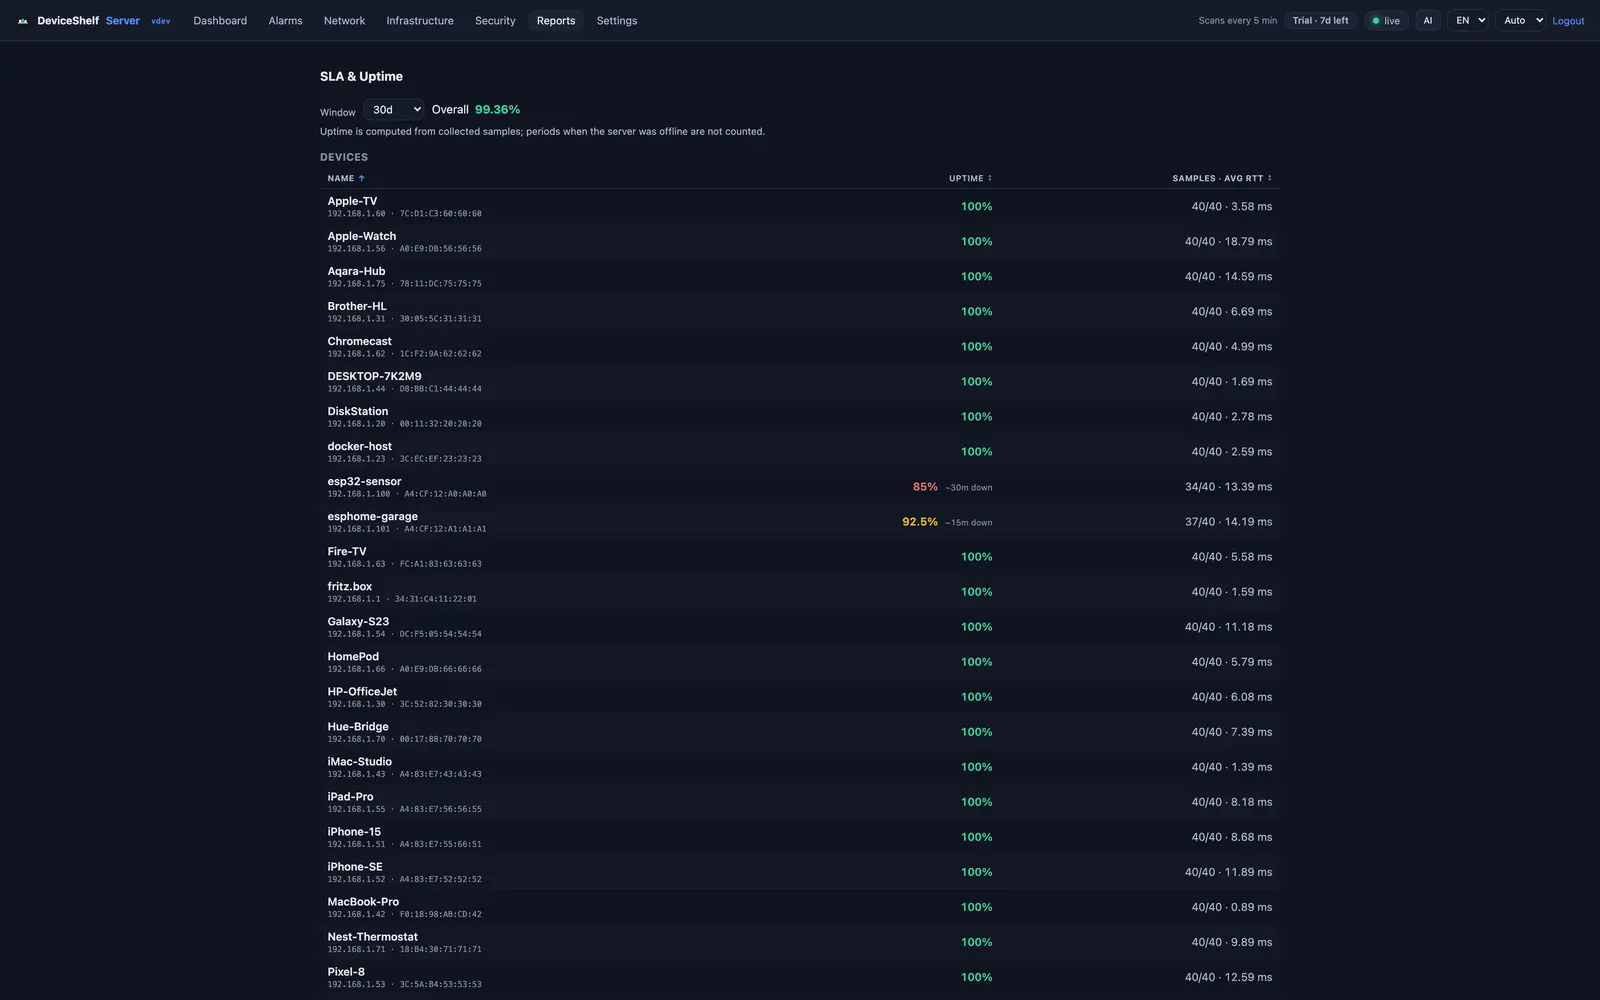
Seguimiento de uptime & SLA
Disponibilidad diaria por dispositivo y servicio, con reintentos, dependencias y exportación a CSV.
Alertas sin la avalancha
Correo/SMTP, ntfy, Gotify y webhooks — con enrutado por gravedad y agrupación en resúmenes.
Página de estado pública
Una página de salud de solo lectura, opcional, que cualquiera puede ver — sin iniciar sesión.
Descubrimiento entre subredes
Soporte SNMP y multi-NIC para llegar a redes más allá del segmento local.
Pregunta a tu IA (MCP)
Expón tu inventario en vivo a un asistente de IA — estrictamente local, de solo lectura, desactivado por defecto.
Informes, estado y copia de seguridad
Porcentaje de uptime, barras diarias de disponibilidad, exportación a CSV, página de estado pública de solo lectura e importación/exportación de configuración.
API REST y Prometheus
Todo se puede automatizar por la API protegida con token, con `/metrics` para Grafana y automatización.
Home Assistant
Publica tus dispositivos en Home Assistant por MQTT. Presencia, fabricante y tipo, además de eventos de red a los que una automatización puede reaccionar.
Docker lo más fácil
Guarda esto como docker-compose.yml y ejecuta docker compose up -d. network_mode: host le permite ver tu LAN; las dos capacidades se explican abajo.
services:
  deviceshelf:
    image: ghcr.io/wealthwallet/deviceshelf-server:1.9.69
    network_mode: host
    cap_add:
      - NET_RAW              # ARP scan (raw sockets)
      - NET_BIND_SERVICE     # passive DHCP fingerprinting (UDP/67) → Fingerbank
    volumes:
      - ./data:/data         # chown 10001:10001 ./data
    restart: unless-stopped
    # optional: environment: { DEVICESHELF_FINGERBANK_KEY: "<free key from fingerbank.org>" }
¿Por qué estas capacidades? DeviceShelf Server identifica dispositivos en parte por su huella DHCP y escucha de forma pasiva el puerto UDP 67. Como el contenedor corre a propósito como usuario sin privilegios (uid 10001), enlazar ese puerto de sistema necesita la capacidad acotada NET_BIND_SERVICE — sin root, sin NET_ADMIN, solo abrir puertos bajos. Sin ella, el servidor arranca igualmente con normalidad, solo que sin identificación DHCP/Fingerbank. NET_RAW es para el escaneo ARP.
Debian / Ubuntu (.deb)
Instala desde la terminal — no hagas doble clic. En Ubuntu 24.04, un .deb con doble clic se abre en el App Center, que puede fallar en silencio con paquetes de terceros. La terminal resuelve las dependencias y arranca el servicio deviceshelf-server:
Descargar .deb — amd64 (Intel/AMD) Descargar .deb — arm64 (Raspberry Pi)
sudo apt install ./DeviceShelf-Server-*.debEn ARM (Raspberry Pi, servidores ARM) usa el archivo -arm64.deb.
macOS Server (.pkg)
Descarga y abre el paquete universal. Instala el servidor como LaunchDaemon en segundo plano y lo mantiene en marcha tras iniciar sesión. El panel está disponible en el puerto 8088; las actualizaciones conservan los datos del servidor y crean primero una copia de seguridad verificada.
Windows Server / Windows 11
Descarga el zip, extráelo y haz doble clic en install.bat — confirma el aviso de administrador de Windows (UAC). Instala y arranca el servicio 24/7, luego muestra la URL del panel y el token de acceso y abre el panel. Desinstala con uninstall.bat.
Descargar para Windows (amd64)
La versión de Windows aún no está firmada, así que Windows puede avisar: en SmartScreen haz clic en Más información → Ejecutar de todas formas; si Smart App Control está activado, bloquea por completo las apps sin firmar hasta que lancemos una versión firmada. Antes de extraer, puedes hacer clic derecho en el zip → Propiedades → marcar Desbloquear. Todos los detalles están en el README dentro del zip (7 idiomas). El fingerprinting DHCP pasivo no está disponible en Windows; todo lo demás — escaneo, monitorización, SNMP, alertas, panel, API — está incluido.
Primer arranque: el token de acceso
En el primer arranque, el servidor imprime un token de API generado automáticamente en su registro. Cógelo, luego abre la interfaz web en el puerto 8088 y pégalo:
# .deb / systemd:
journalctl -u deviceshelf-server | grep -iA1 auto-generated

# Docker:
docker logs deviceshelf-server | grep -iA1 auto-generated
Después abre http://<host>:8088 en tu navegador y pega el token.
Leer el servidor desde las apps de escritorio y móvil
No tienes que trabajar en el panel web. La app de escritorio para macOS, Windows y Linux y la app móvil se emparejan con un servidor y muestran sus datos en su propia interfaz. En el escritorio abre Servidores remotos, pulsa Buscar o introduce host y puerto, y pega el token de API de arriba. Después elige el servidor en el selector de origen sobre la lista de dispositivos, solo o combinado con el análisis local. Lo que pasa a la app: dispositivos con su historial, alarmas que puedes confirmar, comprobaciones, monitorización, estado, Docker, Proxmox y topología.
Los dispositivos que informa un servidor son de solo lectura en las apps. Despertarlos, escanear sus puertos o conectarse a ellos se ejecutaría desde el dispositivo que tienes en la mano, no desde el servidor; por eso esas acciones quedan para el análisis local. Si solo el servidor debe escanear, desactiva el escaneo automático en los ajustes de la app de escritorio.
Notificaciones por correo (SMTP)
Añade tu propia cuenta de correo como remitente en los ajustes de alertas del panel. Para proveedores habituales — Gmail, Yahoo, Outlook/Hotmail, iCloud, GMX y otros — deja vacío el campo del servidor SMTP; DeviceShelf detecta el servidor correcto automáticamente. Por el inicio de sesión en dos pasos, Gmail, Yahoo y Outlook requieren una contraseña de aplicación (creada en los ajustes de seguridad de tu cuenta de correo), no tu contraseña normal. Para cualquier otro proveedor o uno autoalojado, rellena el servidor SMTP, el puerto y la seguridad. Las alertas se envían entonces a través de tu cuenta a los destinatarios que indiques.
Vigilante externo
Todas las alertas de DeviceShelf salen de tu propio equipo, así que ninguna te llega cuando es ese equipo el que falla: un corte de luz, un cierre inesperado, una línea caída. El vigilante externo cubre justo ese caso. En Ajustes → Vigilante externo pegas la URL de heartbeat de un servicio de monitorización; DeviceShelf la llama cada 60 segundos y, cuando las llamadas se detienen, ese servicio te avisa. Puedes usar Healthchecks.io, UptimeRobot (monitor Heartbeat), Better Stack, Cronitor o tu propio receptor: todos tienen un plan gratuito que sobra para una red doméstica. Ajusta allí el margen de gracia a unas tres veces el intervalo y pulsa una vez Enviar ping de prueba para confirmar que todo está conectado.
Este servicio no lo alojamos nosotros, y es a propósito. Un vigilante tiene que estar más disponible que aquello que vigila y tiene que estar fuera de tu red, justo lo contrario de lo que DeviceShelf pretende ser.
Pregúntale a tu IA sobre tu red MCP
El servidor puede exponer tu inventario a un asistente de IA mediante el Model Context Protocol. Preguntas «¿qué está en línea ahora?», «¿por qué no llego al NAS?» o «¿qué riesgo tiene esta red?» y obtienes respuestas de tus propios datos, 37 herramientas en total. Es estrictamente local: el endpoint corre dentro de tu servidor, detrás del mismo token, accesible solo en tu LAN. No hay ningún conector en la nube de DeviceShelf. Desactivado por defecto, solo lectura e incluido en tu licencia (también en la prueba).
# enable it in the dashboard: Settings → AI assistant → tick "Serve the MCP endpoint"
#   (takes effect at once, no restart; a second box allows actions)
# or pin it from /etc/deviceshelf/server.env (or your Docker env), which needs a restart:
DEVICESHELF_MCP_ENABLE=true

# then point Claude Desktop at it via the mcp-remote bridge:
#   http://<host>:8088/mcp   (Authorization: Bearer <your-token>)
El anuncio explica la configuración y la entrada de 1.9.14 las herramientas de diagnóstico, historial y Wake-on-LAN. Las acciones (renombrar un equipo, confirmar una alarma, lanzar un escaneo, hacer ping o despertar un host) siguen desactivadas hasta que las actives expresamente, y nunca salen de tu propia subred.
Conecta tu agente de IA MCP
Activa primero MCP (arriba), luego apunta tu cliente de IA al endpoint /mcp del servidor con tu token de API. Sustituye <host> y <token> abajo. La mayoría de los clientes hablan Streamable HTTP de forma nativa:
Claude Code
claude mcp add --transport http deviceshelf http://<host>:8088/mcp \
  --header "Authorization: Bearer <token>"
Cursor — ~/.cursor/mcp.json
{ "mcpServers": { "deviceshelf": {
  "url": "http://<host>:8088/mcp",
  "headers": { "Authorization": "Bearer <token>" }
} } }
VS Code (Copilot agent) — .vscode/mcp.json
{ "servers": { "deviceshelf": {
  "type": "http",
  "url": "http://<host>:8088/mcp",
  "headers": { "Authorization": "Bearer <token>" }
} } }
Windsurf — ~/.codeium/windsurf/mcp_config.json (note: serverUrl)
{ "mcpServers": { "deviceshelf": {
  "serverUrl": "http://<host>:8088/mcp",
  "headers": { "Authorization": "Bearer <token>" }
} } }
Cline — cline_mcp_settings.json ("type": "streamableHttp" is required, else it falls back to SSE and fails)
{ "mcpServers": { "deviceshelf": {
  "type": "streamableHttp",
  "url": "http://<host>:8088/mcp",
  "headers": { "Authorization": "Bearer <token>" }
} } }
Gemini CLI — ~/.gemini/settings.json (note: httpUrl)
{ "mcpServers": { "deviceshelf": {
  "httpUrl": "http://<host>:8088/mcp",
  "headers": { "Authorization": "Bearer <token>" }
} } }
Claude Desktop — claude_desktop_config.json. It has no native static-token remote support, so bridge it with mcp-remote (keep --allow-http for plain http; the token goes in an env var to avoid a Windows arg-quoting bug). Fully quit and relaunch after saving.
{ "mcpServers": { "deviceshelf": {
  "command": "npx",
  "args": ["-y", "mcp-remote", "http://<host>:8088/mcp",
           "--transport", "http-only", "--allow-http",
           "--header", "Authorization:${AUTH}"],
  "env": { "AUTH": "Bearer <token>" }
} } }
Los conectores de ChatGPT corren en la nube de OpenAI y no pueden llegar directamente a un servidor de la LAN. Para usarlos, pon el servidor tras un túnel HTTPS público (Secure MCP Tunnel de OpenAI, ngrok o Cloudflare Tunnel) para que tenga una dirección https://…/mcp. Para una configuración estrictamente local, prefiere uno de los clientes de arriba.
Listo para uso permanente
La edición de servidor ya forma parte de la línea de productos habitual de DeviceShelf. Todavía evoluciona rápido, pero el posicionamiento es simple: ejecútala de forma continua, mantén tus datos en local y usa la misma clave de licencia que las apps de escritorio y móvil. Consulta las notas de versión para ver qué cambió en esta versión.
Para el panorama completo, la monitorización de red autoalojada explica qué ganas ejecutando la vigilancia en tu propio hardware frente a un panel en la nube.